
攻撃モードを有効にする方法
公開日: 更新日:
攻撃モードを有効にする方法
Section titled “攻撃モードを有効にする方法”攻撃対策モード(Under Attack Mode)を使用すると、ワークスペース内の個別のドメインに追加のセキュリティ保護を適用できます。有効にすると、Cloudflareは受信トラフィックに対して追加のセキュリティチェックを実行し、自動化された不正行為、ボット、およびサービス拒否(DDoS)攻撃などのレイヤー7攻撃の軽減に役立ちます。
ドメインごとに 保護レベル を設定できます。選択できるレベルは [オフ]、[標準]、[強力] の3つです。[標準] では、ほとんどの訪問者が自動的に通過できるチャレンジが表示されます。[強力] では、訪問者自身が短い確認操作を行う必要があり、[標準] のチャレンジを自動的に通過してしまう自動化された(ヘッドレスの)ボットを阻止できます。
この機能は、アクティブな攻撃または疑わしい攻撃が発生している間の一時的な使用を目的としており、ワークスペース設定からいつでも変更できます。
攻撃対策モードを使用するタイミング
Section titled “攻撃対策モードを使用するタイミング”以下の場合に攻撃対策モードを有効にしてください:
- 突然の異常なトラフィック急増が発生している
- 自動化またはスクリプト化されたトラフィックがサイトのパフォーマンスに影響を与えている
- 不正行為の試みが予期せず増加している
- トラフィック量によりドメインが遅くなったり応答しなくなったりしている
攻撃対策モードは、最後の手段としての緩和ツールとして設計されており、恒久的なセキュリティ設定ではありません。
| 保護レベル | 訪問者に表示される内容 | 使用する場面 |
|---|---|---|
| [オフ] | 追加のセキュリティチェックはありません。トラフィックは通常どおりページに到達します。 | 通常の運用時。 |
| [標準] | マネージドチャレンジが表示されます。ほとんどの実際の訪問者は、何も操作せずに数秒以内に自動的に検証されます。 | トラフィックの急増、一般的なボットによるアクセス、DDoS攻撃の疑いがある場合。 |
| [強力] | インタラクティブチャレンジが表示されます。ページが表示される前に、訪問者がチェックボックスをクリックするなどの短い確認操作を行う必要があります。 | 不正な注文、カードテスト、または [標準] を有効にしていても続くボットトラフィックがある場合。 |
重要なポイント:
- 保護レベルは排他的です。1つのドメインに設定できるレベルは、[オフ]、[標準]、[強力] のいずれか1つだけです
- [標準] は、これまでの攻撃対策モードと同じ動作です
- [強力] はより厳格です。実際のブラウザを使用しない自動化されたクライアントはインタラクティブチャレンジを解決できないため、ページや注文のエンドポイントに直接リクエストを送信する場合でも阻止されます
- [強力] はすべての訪問者に操作を求めるため、常時有効にするのではなく、攻撃に対応している間に使用してください
攻撃対策モードへのアクセス
Section titled “攻撃対策モードへのアクセス”- ワークスペース設定を開きます
- [攻撃対策モード] を選択します
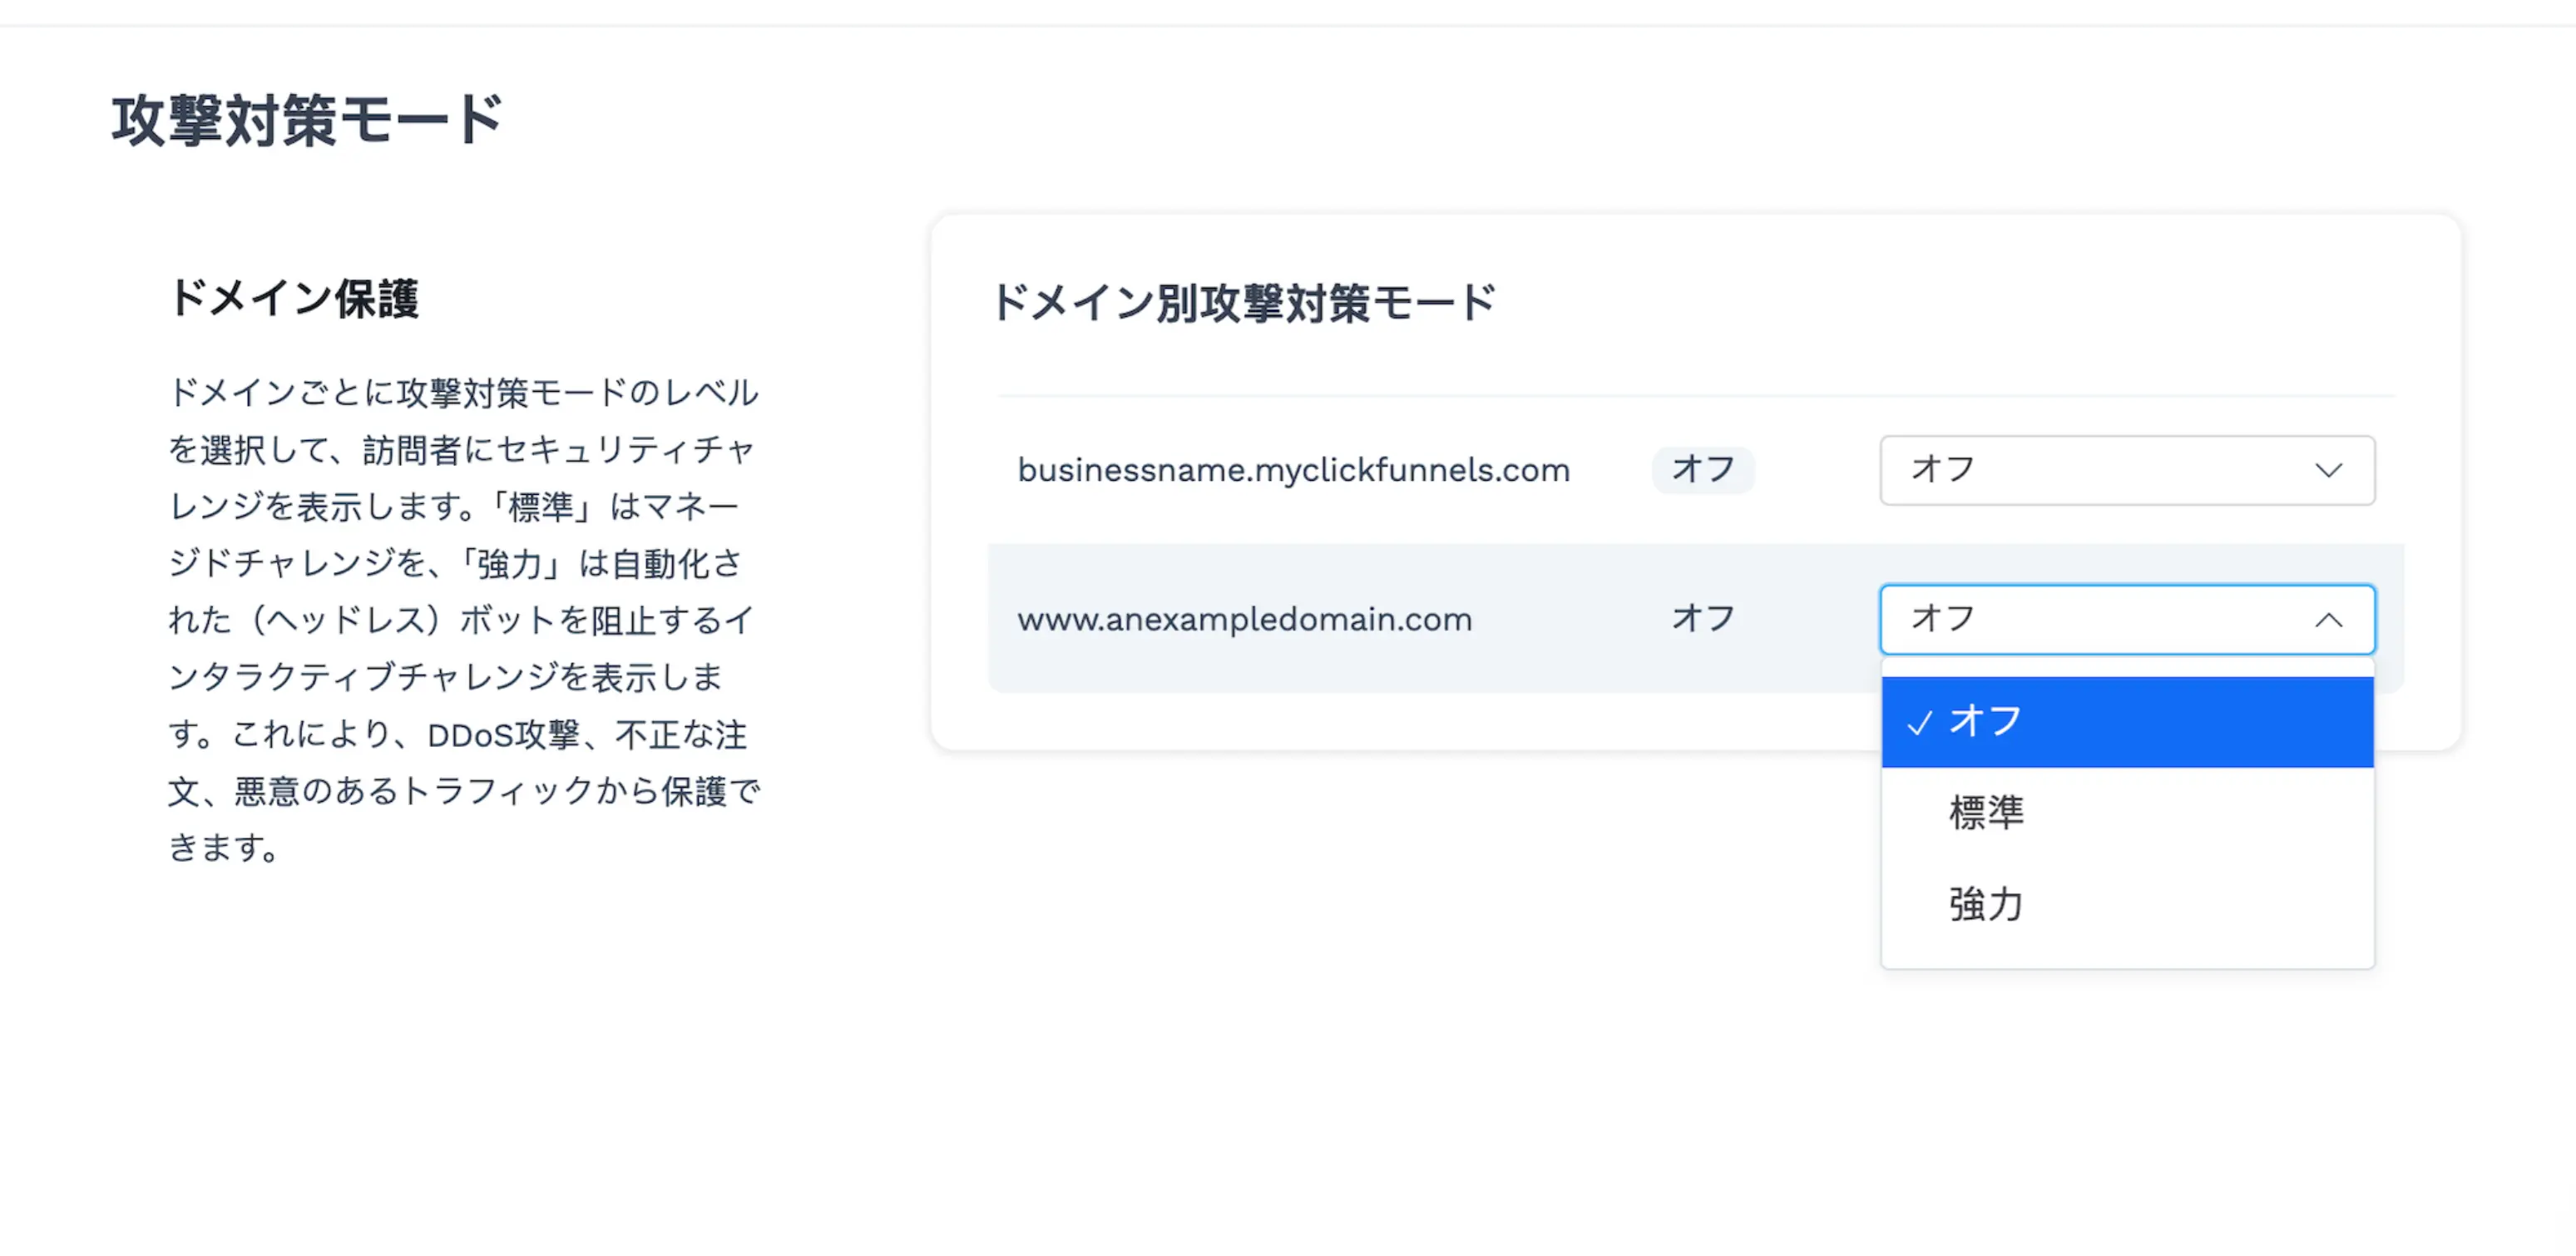
- [ドメイン保護] で [ドメイン別攻撃対策モード] の表を確認します
この表には、ワークスペースで使用可能なすべてのドメイン(ワークスペースの *.myclickfunnels.com ドメインを含む)が、現在の [ステータス] バッジと [保護レベル] の選択メニューとともに表示されます。各ドメインは個別に設定できます。
ドメインの保護レベルを設定する
Section titled “ドメインの保護レベルを設定する”-
ワークスペース設定 → [攻撃対策モード] に移動します
-
保護したいドメインを見つけます
-
そのドメインの [保護レベル] の選択メニューを開きます
-
[標準] または [強力] を選択します
選択すると同時に変更が保存されます(別途保存ボタンを押す必要はありません)。その行の [ステータス] バッジが選択したレベルに更新され、確認メッセージが表示されます。
同じ選択メニューで [標準] から [強力] へ(またはその逆へ)直接切り替えることもできます。いったん保護をオフにする必要はありません。
予想される動作
Section titled “予想される動作”- 変更が反映されるまで数秒かかる場合があります
- 新しい訪問者にはCloudflareの検証画面が表示される場合があります
- すでに検証済みの訪問者には、再度チャレンジが表示されない場合があります
保護をオフにする
Section titled “保護をオフにする”- ワークスペース設定 → [攻撃対策モード] に移動します
- ドメインの [保護レベル] を [オフ] に設定します
予想される動作
Section titled “予想される動作”- [オフ] に切り替えた後もチャレンジが短時間継続する場合があります
- 変更が完全に反映されると、通常のアクセスが再開されます
訪問者のエクスペリエンス
Section titled “訪問者のエクスペリエンス”[標準] の場合
ドメインを [標準] に設定すると、訪問者には次のようなメッセージが表示される場合があります:
アクセスする前にブラウザを確認しています…
- チャレンジは通常、数秒以内に完了します
- 待つ以外にユーザーのアクションは必要ありません
- 検証が完了すると、訪問者は自動的にサイトにリダイレクトされます
[強力] の場合
ドメインを [強力] に設定すると、ページが表示される前に、訪問者が操作する必要のある検証画面が表示されます(ボットではないことを確認するチェックボックスをクリックするなど)。
- 実際の訪問者は数秒で完了できますが、操作が必要です
- ページを描画して操作できない自動化されたクライアントはブロックされます
- すべての訪問者に操作が追加されるため、[強力] が有効な間はアクセス数の多いページで離脱が増えることを想定してください
なお、検証画面に表示される文言は訪問者のブラウザの言語設定によって異なります。日本語環境の訪問者には日本語で表示されます。
[標準] は実際のユーザーへの影響を最小限に抑えます。[強力] は多少の手間と引き換えに、自動化されたトラフィックが回避できない保護を提供します。
アナリティクスとトラッキングへの影響
Section titled “アナリティクスとトラッキングへの影響”攻撃対策モードは検証チャレンジを完了するためにJavaScriptを必要とするため:
- 一部のサードパーティのアナリティクスツールでは、トラフィックの減少または遅延が報告される場合があります
- ボットとブロックされたトラフィックはアナリティクスに表示されません
- モードがアクティブな間は、訪問者データに短期的な不一致が予想されます
- [強力] の場合、インタラクティブチャレンジを完了せずに離脱した訪問者はページビューとして記録されません
これらの影響は一時的なものであり、保護レベルを [オフ] に戻すと解消されます。
パフォーマンスと可用性に関する考慮事項
Section titled “パフォーマンスと可用性に関する考慮事項”- 攻撃対策モードは、未検証の訪問者のアクセスを一時的に停止する場合があります
- サイトの安定性を即座のアクセスよりも優先します
- トラフィックが正常化したら [オフ] に戻して、標準の動作を復元する必要があります
この機能は、攻撃中にサイトをオンラインに保つのに役立ちますが、継続的な使用を目的としていません。
重要な注意事項と制限事項
Section titled “重要な注意事項と制限事項”- 保護レベルはドメインごとに適用されます。トラフィックはどちらのドメインからでもページに到達するため、独自ドメインとワークスペースの
*.myclickfunnels.comドメインの両方を保護してください - すべてのケースで即座にアクティブ化されるわけではありません
- 訪問者がJavaScriptを有効にしている必要があります
- 長期的なセキュリティや不正防止戦略に代わるものではありません
- 一部の自動化サービス、スクリプト、またはヘッドレスブラウザがブロックされる場合があります。[強力] はこれらを意図的にブロックするため、正規の連携が必要な場合は一時的にレベルを下げてください
- ご自身のClickFunnelsへのアクセスにはチャレンジは適用されません。保護の対象は公開されているページであり、ログイン済みのワークスペースやページエディタは対象外です
- Cloudflareが一時的にリクエストをレート制限している場合は、表の代わりに [保護ステータスは一時的に利用できません] というメッセージが表示されます。しばらく待ってからページを更新してください。現在の設定は変更されていません
攻撃対策モードは、悪意のあるトラフィックや異常なトラフィックが発生している期間中にドメインを保護するための、迅速でセルフサービス型の方法を提供します。[標準] はほとんどの実際の訪問者が自動的に通過できるチャレンジを追加し、[強力] は自動化されたボットが解決できないインタラクティブチャレンジを追加します。発生しているトラフィックを阻止できる最も低いレベルを選択し、状況が正常に戻ったら [オフ] に戻してください。